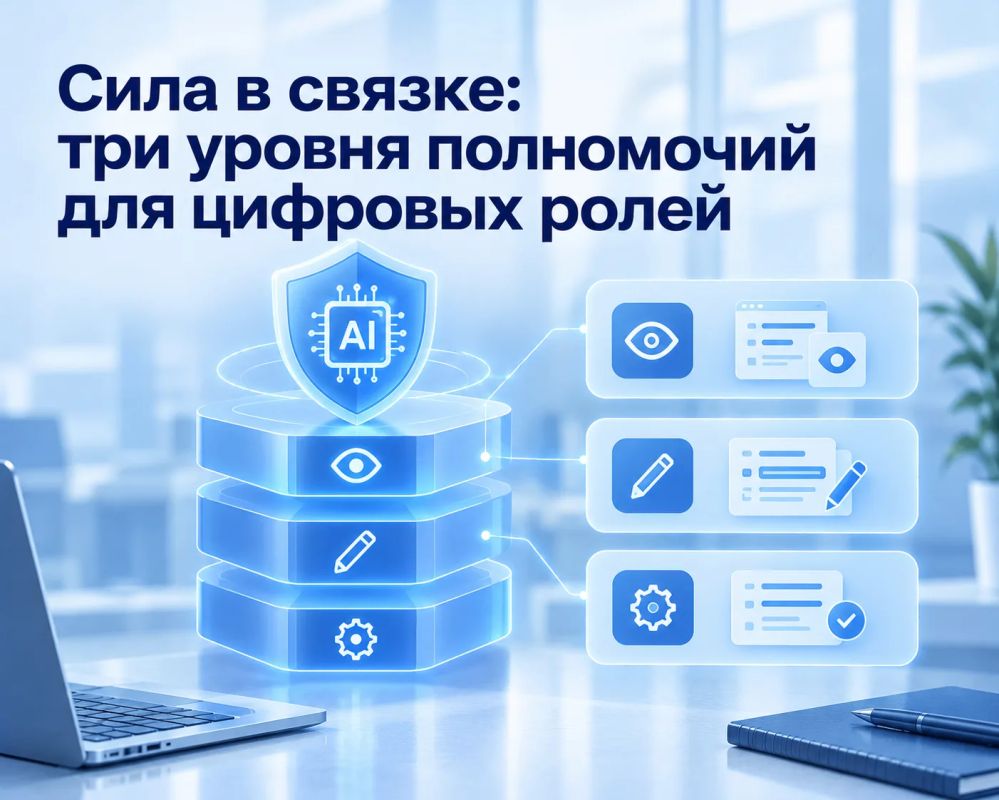
Сила в связке: три уровня полномочий для цифровых ролей
Когда в организацию приходит новый сотрудник, ему не сразу дают доступ ко всем системам и данным. Сначала — только то, что нужно для конкретных задач. С искусственным интеллектом иногда поступают иначе: дают широкие полномочия «на всякий случай», а потом сталкиваются с рисками в виде утечек данных или ошибочных действий.
Между тем для цифровой роли должен работать тот же принцип, что и для людей — минимально необходимые права. Если ИИ анализирует входящие заявки, ему незачем видеть исходящие платежи. Если готовит публикации — не нужно право менять договоры. А доступ к внутренней базе знаний вовсе не означает, что алгоритм должен видеть весь корпоративный диск.
Особого внимания требует разделение полномочий. Важно чётко разграничивать три уровня: право прочитать, право предложить изменение и право совершить изменение. Именно это позволяет гибко управлять рисками и выстраивать прозрачные процессы контроля.
Чем выше автономность цифровой роли, тем уже должен быть её контекст и тем надёжнее механизмы аудита.
В следующем посте расскажем, что такое цифровой след и идемпотентность, и почему без них невозможно выстроить доверие к искусственному интеллекту в государственном управлении.
#Искусственный_интеллект